
nozownikzberlina
-
Postów
1 936 -
Dołączył
-
Ostatnia wizyta
Treść opublikowana przez nozownikzberlina
-

Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
No PiS otwarcie o tym mówi (w szczególności Ziobro), że POwcy będą po prostu siedzieć a Tuska to nawet Bruksela nie obroni x D. Dlatego nie wiem z czego druga strona się cieszy, że można jakieś rzeczy obchodzić uchwałami dyrektywami i innymi wypierdami, jak dzięki temu ich ulubiona partia zostanie po prostu wyeliminowana kiedy PiS dojdzie do władzy, a wszystko wskazuje na to, że dojdzie. -
Politmemy, czyli wojna na polityczne memy (każdy mile widziany)
nozownikzberlina odpowiedział(a) na GordonLameman temat w Dyskusje na tematy różne
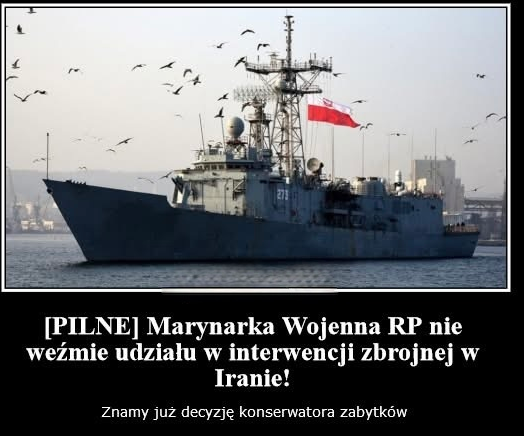
-
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
https://wydarzenia.interia.pl/zagranica/news-premier-kraju-ue-za-normalizacja-stosunkow-z-rosja-zaskakuja,nId,22655425 -
Mężczyźni a podryw A. D. 2024 et futuris temporibus.
nozownikzberlina odpowiedział(a) na ampere1 temat w Dyskusje na tematy różne
-
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
https://www.polsatnews.pl/wiadomosc/2026-03-13/milionowe-defraudacje-afera-ws-budowy-ukrainskich-umocnien/ Radosław zaraz wyśle wyrównanie jak poprzednio -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
bardziej tego co pokazały wszelkie ataki że jest konieczne, bo albo masz świadomego usera który totalnie nie tyka syfu, albo rozwinięte oprogramowanie działające niskopoziomowo i dbające o usera najbardziej według mnie tutaj szkodzi polityka "nie jestes administratorem własnego urządzenia" bo patrz, o ile na windowsie administrator i tak nie ma wszystkich praw, to masz aplikacje tak zwane ARK (anti-rootkit tools) które często używają shakowanych sterowników ale w celu działania whitehat czyli np. jesteś dzięki nim w stanie znaleźć wirusy na swoim kompie, stosując metody których prawnie antywirus użyć by nie mógł - microsoft tego nie blokuje (choć mógłby!) i w moim odczuciu robi to celowo, bo sam wie, że twórcy wirusów sami działają ponad prawem a na androidzie jesteś po prostu wykluczony, nic tam nie jesteś w stanie zrobić, a Twój potencjalny wróg tak, bo - co do definicji - to haker. Dlatego nigdy nie zrozumiem w pełni zblokowanych systemów i samego googla który pcha androida w te stronę. Szturchają użytkownika hasełkami w stylu "safe", "integrity", "certified", a Mossad czy odpowiednik licealisty w Chinach się śmieje, bo ma już przygotowanych trzydzieści kolejnych metod na włamanie. Niestety nie jest. Załóżmy że stworzyłeś kalkulator na androidzie. Jesteś w stanie zmapować kod bazując tylko i wyłącznie na AoB (tablica bajtów), nie musisz fizycznie mieć pliku na dysku, możesz tablice bajtów trzymać hardkodowaną w pamięci i uruchomić randomowo lub zmapować ją do pamięci bezpośrednio z połączenia z Twoim serverem (w dogodnym dla Ciebie momencie, dla dowolnego użytkownika, przy update - dla przykładu). Jest to świetna metoda, używana zresztą nawet przez anti-wirusy i anti-cheaty na windowsie (ładowanie różnych modułów dla różnych użytkowników o różnym czasie - to utrudnia analizę antywirusa hakerowi). I tak i nie. To celowe działanie i tym też zasłania się gugel promując swoje rozwiązania w stylu "apki będą mogły być instalowane tylko jeśli będą 'zaakceptowane' przez nas" (i opłacone przez twórców!). Łatki bezpieczeństwa chyba mogłyby być wypuszczane nawet codziennie, tylko tu znów gugel musi to akceptować z tego co czytałem. Przykładowo wariacja androida xiaomi, to nie jest tak, że wypuszczą sobie update kiedy chcą i wszystko elegancko. Pewnie, że są! Odpowiedzią jest albo antywirus z uprawnieniami roota, albo antywirus jako moduł kernelowy (tylko pytanie, kto miałby go robić - hipernadzorce systemu mającego dostęp do wszystkiego? przecież to użytkownik powinien decydować komu ufa a komu nie). Na żadne z tych rozwiązań google jako korporacja pozwolić nie może, bo to oznacza popuszczenie lejcy którymi mocno spinają androida. A gdyby google samo z taką inicjatywą wyszło to już wprost przyznałoby, że zamknęli 'otwarto-źródłowy' system. Skanować mogą, instrumenty instalacyjne, jak wcześniej wspominałem. Czy to wywiązuje ich z umów prawnie to ciężko mi powiedzieć, ale w moim odczuciu nie. -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
przed instalacją jak najbardziej mogą powiedzmy zdekompilować i przeskanować kod, tyle że dzisiaj 90% apek używa zabezpieczeń typu anti-tamper i obfuskacja, i taki kod będzie wyglądał jak syf który nic nie mówi (nazwy klas i funkcji pozamieniane na losowe znaki). Natomiast po instalacji plik 'wykonywalny' nie jest już dostępny dla użytkownika i innych aplikacji bo siedzi w rootdir '/data/app/nazwa.pakietu-xxxxxx/apk.apk' i bez roota go nie wyciągniesz (chyba nawet nie wejdziesz do tego katalogu z tego co pamiętam, a przynajmniej root explorer mi nie pozwala bez roota). Cache które tam siedzą, plików tymczasowych, bibliotek .so czy czegokolwiek też nie podglądniesz (chciałem kiedyś wywalić reklamy z janosika x D). z mojej perspektywy te narzędzia antywirusowe nie spełniają podstawowych funkcji, już lepsze byłoby rozwiązanie w stylu własnego podsłuchu albo przekierowania na antywirusowy interfejs sieciowy (jakby vpn) i przeglądanie logów czy któraś apka nie 'gada' z jakimś izraelskim serwerem w tle, tylko tu znów nie jestem pewien czy da się to zrobić bez niskopoziomowego hooka (czyli tak jak robią antywirusy na windowsie[chociaż dzisiaj to taki kasperski już ma pełną wirtualizację sprzętową z tego co wiem]). -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
możesz rozwinąć? generalnie za 100% infekcji urządzenia odpowiada błąd użytkownika Każdy antywirus ma dostęp do plików jak mu pozwolisz, tylko że to nie ma żadnego znaczenia i nie wprowadza realnej ochrony. To może i było dobre z dwadzieścia lat temu, ale dzisiaj masz wirusy które na bieżąco są wstanie mapować (czy tam wstrzykiwać) moduły i może to być kontrolowane zupełnie zdalnie, czyli pozornie aplikacja niegroźna może się takową stać w czasie rzeczywistym (dawno się nie spotkałem z wirusem który krzyczy hej jestem wirusem, a bardzo często są to podpisane, certyfikowane apki [ile to było afer że w sklepie googla był malware?] które antywirus ma w zwyczaju omijać [nawet niektóre na windowsie stosują te 'białe listy' aplikacji i było już kilka afer gdzie legalne oprogramowanie kopało bitcoiny), a żaden antywirus nie jest w stanie skanować pamięci procesu (a to jest kluczowe!) na androidzie, bo do tego trzeba roota (process_vm_readv). A o rozwiązaniach typowo grup hakerski które wykorzystują podatności hardware'owe (jak jakieś błędy procesora aby uzyskać uprawnienia root) czy luki celowo zostawione przez producentów tychże urządzeń (choćby dla rozwiązań szpiegowskich) to nawet nie ma co gadać, bo te 'antywirusy' nigdy nie będą w stanie z obecną polityką tego wykryć (czyli polityka, że teoretycznie nikt nie ma najwyższych uprawnień na twoim urządzeniu - a w rzeczywistości mają je tylko hakerzy i szpiedzy, ale nie Ty) Jeśli mówisz o wirtualizacji, to nie, nie mogą. -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
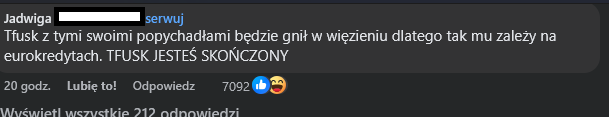
to nie mem tylko wypowiedź : / a że nie jest po Twojej myśli to mówisz, że mem - słabe... kogo? Donalda Tuska? Nie przesadzaj, to chyba zwykła sraczka. -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
-
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
odrzucenie planu marshalla to był błąd wywołany przez ruskich odrzucenie sejfu to nie błąd w ogóle nie wiem jak można porównywać jedno do drugiego XD iq 65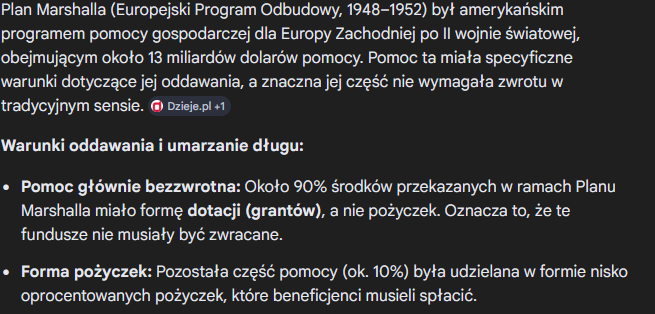
-
Mężczyźni a podryw A. D. 2024 et futuris temporibus.
nozownikzberlina odpowiedział(a) na ampere1 temat w Dyskusje na tematy różne
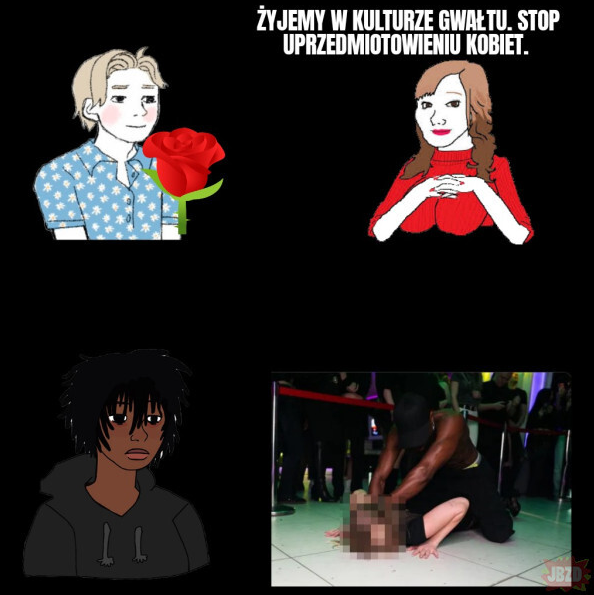
-
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
Batyr chce przenieść Polskę do Azji! Maski opadły!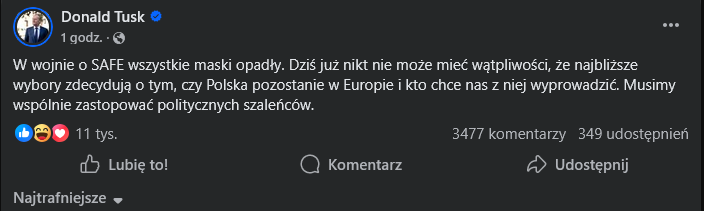
-
Żulernia z Allegro, OLX, PCLab i ITH
nozownikzberlina odpowiedział(a) na adashi temat w Dyskusje na tematy różne
this nie dość że śmierdzi wałem, to śmierdzi oklepem przez jakichś Gruzinów czy innych Kolumbijczyków -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
w rządzie donalda tuska to są same kompromitacje x D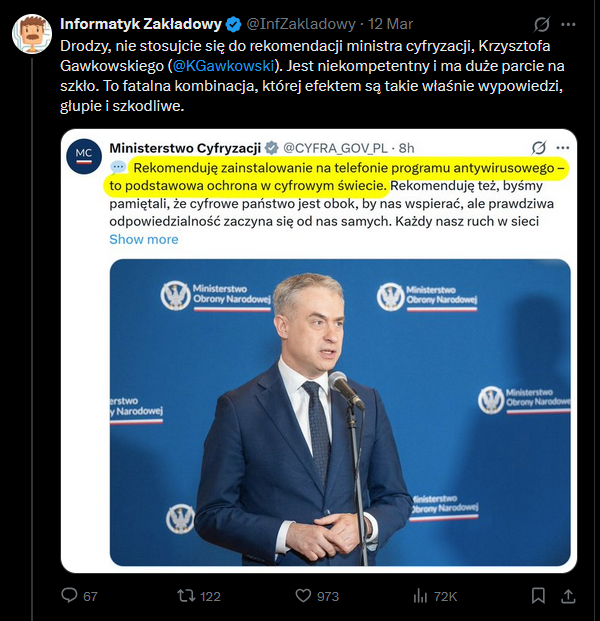
-
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
Zdradek jak zwykle strzał w stopę. Policja nie ma kamizelek, straż graniczna bez nabojów, wojsko bez butów (nie mówiąc o jakiejś zaawansowanej technologii!) to nieźle KO rządzi xDD tu nawet kredyt 200 miliardów nic nie pomoże jak oni tak rozporządzają pieniędzmi, bo rozpieprzą wszystko i dalej nic nie będzie. Jachty bojowe im się marzą!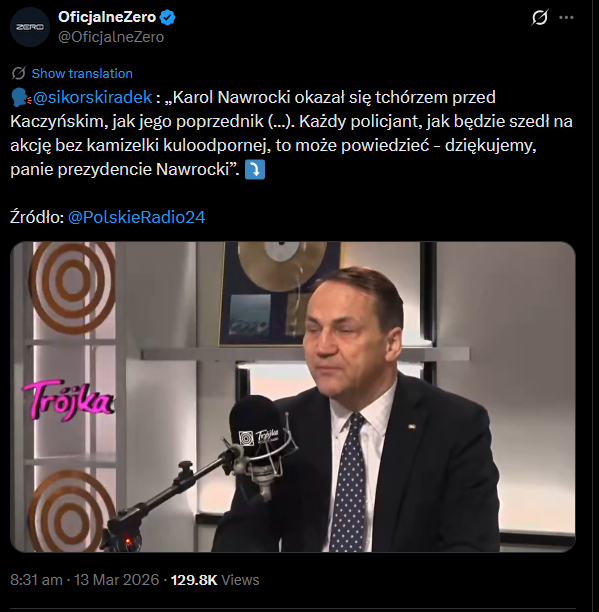
-
Wojny i konflikty zbrojne na świecie
nozownikzberlina odpowiedział(a) na Camis temat w Dyskusje na tematy różne
tak iran ogranicza prawa kobiet że biedne pejsy akurat trafili szkołę w której się dziewczyny uczyły x D -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
dobrze, przepraszam. Więcej się to nie powtórzy. Będę dawał odnośniki wprost do rosyjskich mediów! -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
"dumny jesteś z siebie?" x D -
Mężczyźni a podryw A. D. 2024 et futuris temporibus.
nozownikzberlina odpowiedział(a) na ampere1 temat w Dyskusje na tematy różne
dlaczego incelski wątek? Głównymi zaangażowanymi w wątek wycierania podłogi p0lkami są kobiety o wątpliwej moralności. Gdzie tam widzisz jakichś inceli? Na niektórych zdjęciach pojawiają się co najwyżej białorycerze którzy wyczyszczą temat po mokebe. PS. Stałeś z kwiatami? -
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
zdradek jak zwykle chciał wzbudzić sensację bo jest cyrylicą napisane, ojaaaaaaaaaaa @VRman proszę. jak zwykle bezpodstawne oskarżenia! nie trzeba znać rosyjskiego, żeby wiedzieć co jest w danym mailu czy newsie, bo jest taka wbudowana funkcja tłumacza. Ja mam wszystko po polsku! https://www.mk.ru/politics/2026/03/12/prezident-polshi-nalozhil-veto-na-vazhnyy-zakon-ob-oborone-strany.html można też łykać wszystko co wstawi zdradek z podpisem "dumni jesteście?" (jakoby ruscy mieli chwalić decyzję nawrockiego) i wyzywać wszystkich od onuc x D stań z boku i na głos przeczytaj ten argument x DDD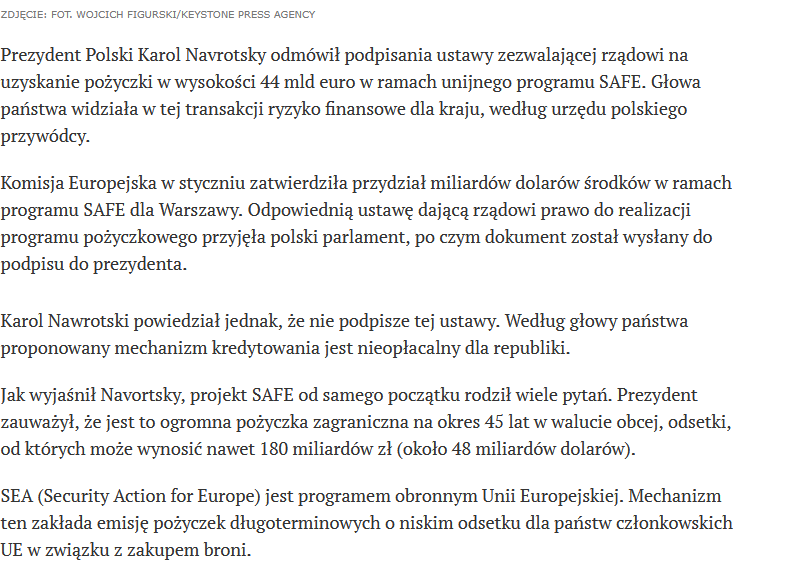
-
Polityka w Polsce i na Świecie - wątek ogólny
nozownikzberlina odpowiedział(a) na Spl97 temat w Dyskusje na tematy różne
ale się zesrał agencik x DD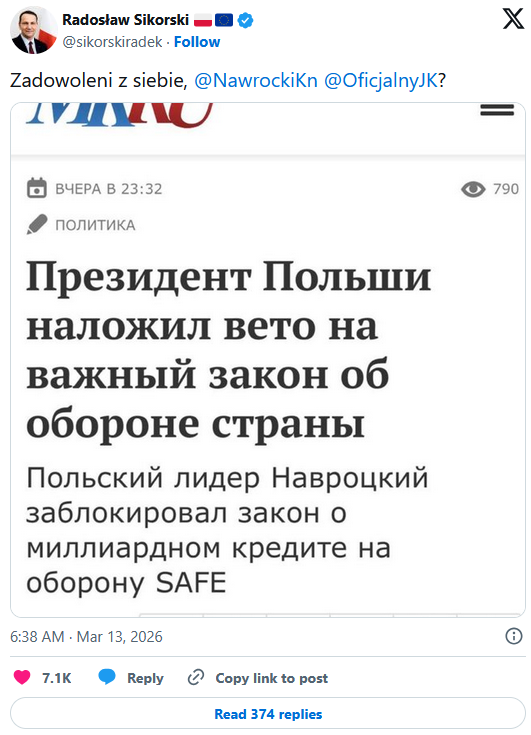
-
Mężczyźni a podryw A. D. 2024 et futuris temporibus.
nozownikzberlina odpowiedział(a) na ampere1 temat w Dyskusje na tematy różne
skąd taka teoria? w Krakowie raz chłopa z jakąś azjatką, za to p0lki z mokebe, pakistanczykami i innymi maściami widzę codziennie. Na imprezach to samo, zawsze się jakaś p0lka z pakolem obściskuje w kącie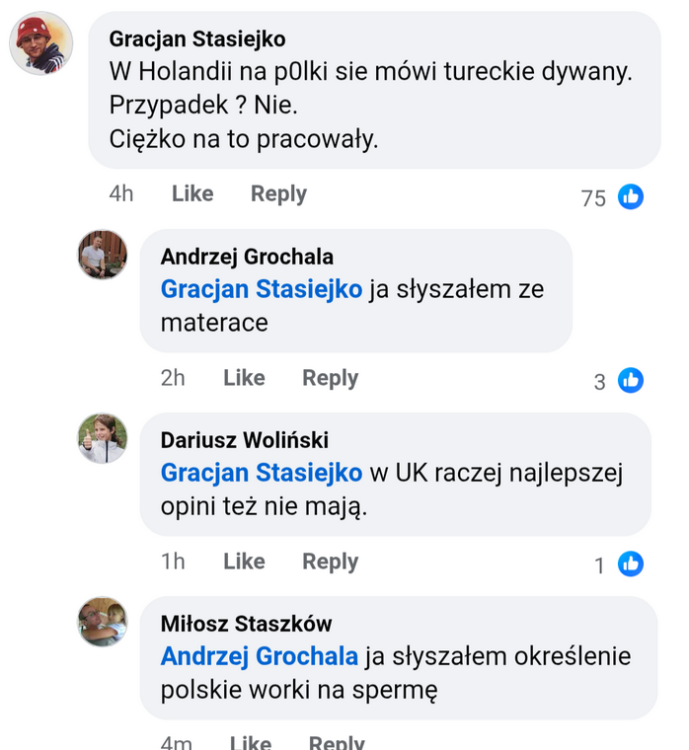
-
Mężczyźni a podryw A. D. 2024 et futuris temporibus.
nozownikzberlina odpowiedział(a) na ampere1 temat w Dyskusje na tematy różne
czyli co, miałem rację, że p0lki się puszczają z mokebe, taka jest rzeczywistość? a kiedyś pisaliście, że mam urojenia : ( -
Mężczyźni a podryw A. D. 2024 et futuris temporibus.
nozownikzberlina odpowiedział(a) na ampere1 temat w Dyskusje na tematy różne
może przejrzał zdjęcia i doczytał, że część "mężczyzn" tych panien zostało poproszonych o przejście do innej sali? to chyba dość logiczne, ale pewnie nie dla ciebie x DDD